
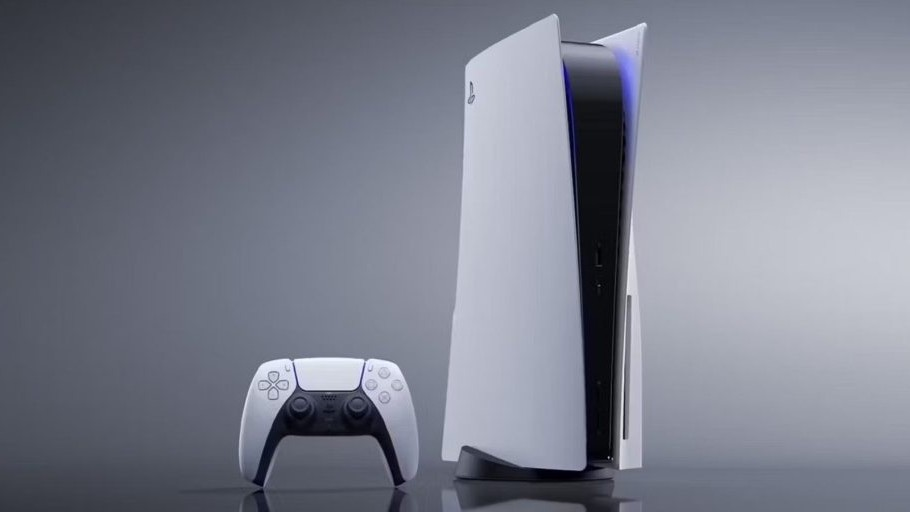
Si estabas pensando en probar los últimos juegos de PlayStation 5 en tu PC mediante emulación, ten muchísimo cuidado con lo que descargas. Un grupo de investigadores de ciberseguridad ha descubierto una red de repositorios falsos en GitHub que se hacen pasar por emuladores de PS5 para colar un peligroso malware enfocado en el robo masivo de credenciales.
Proyectos sospechosos con nombres como KyttyPS5 o AnyPS5 están utilizando la enorme expectación que genera la emulación de la consola de Sony para engañar a los usuarios y tomar el control total de sus equipos.
¿Cómo funciona este troyano y qué daños provoca en tu PC?
El modus operandi de los atacantes está fríamente calculado para aprovecharse de la confianza que transmite la plataforma GitHub y la predisposición de los usuarios a ejecutar software no oficial:
- Manipulación de Microsoft Defender: Nada más ejecutarse, el programa crea excepciones de forma silenciosa en el antivirus de Windows para que sus archivos maliciosos pasen desapercibidos.
- Saqueo de credenciales y datos sensibles: El objetivo principal del malware es rastrear tu navegador y sistema en busca de contraseñas guardadas, datos bancarios y cookies de sesión.
- Borrado de pruebas (Manejo de huellas): Una vez que ha robado la información y la ha enviado a sus servidores, el ejecutable elimina sus propios archivos para no dejar rastro y dificultar el análisis forense.
- Suplantación de identidad en GitHub: Crean repositorios con nombres casi idénticos a proyectos legítimos, acumulando estrellas y perfiles falsos para parecer herramientas de fiar.
¿Por qué los fans de la emulación están en el punto de mira?
Los expertos advierten de que la comunidad gamer que busca emuladores suele ser una diana fácil para los cibercriminales. Al tratarse de software experimental no firmado por grandes empresas, los usuarios tienden a ignorar los avisos del antivirus o a desactivar las protecciones del sistema para poder juguetear con la emulación.
Para evitar disgustos, la recomendación es rotunda: no descargues ejecutables de repositorios desconocidos o recién creados, revisa siempre los foros especializados para verificar la autenticidad del proyecto y jamás desactives Microsoft Defender por mucho que te lo pida un instalador sospechoso.
